Как работает поддельная точка доступа
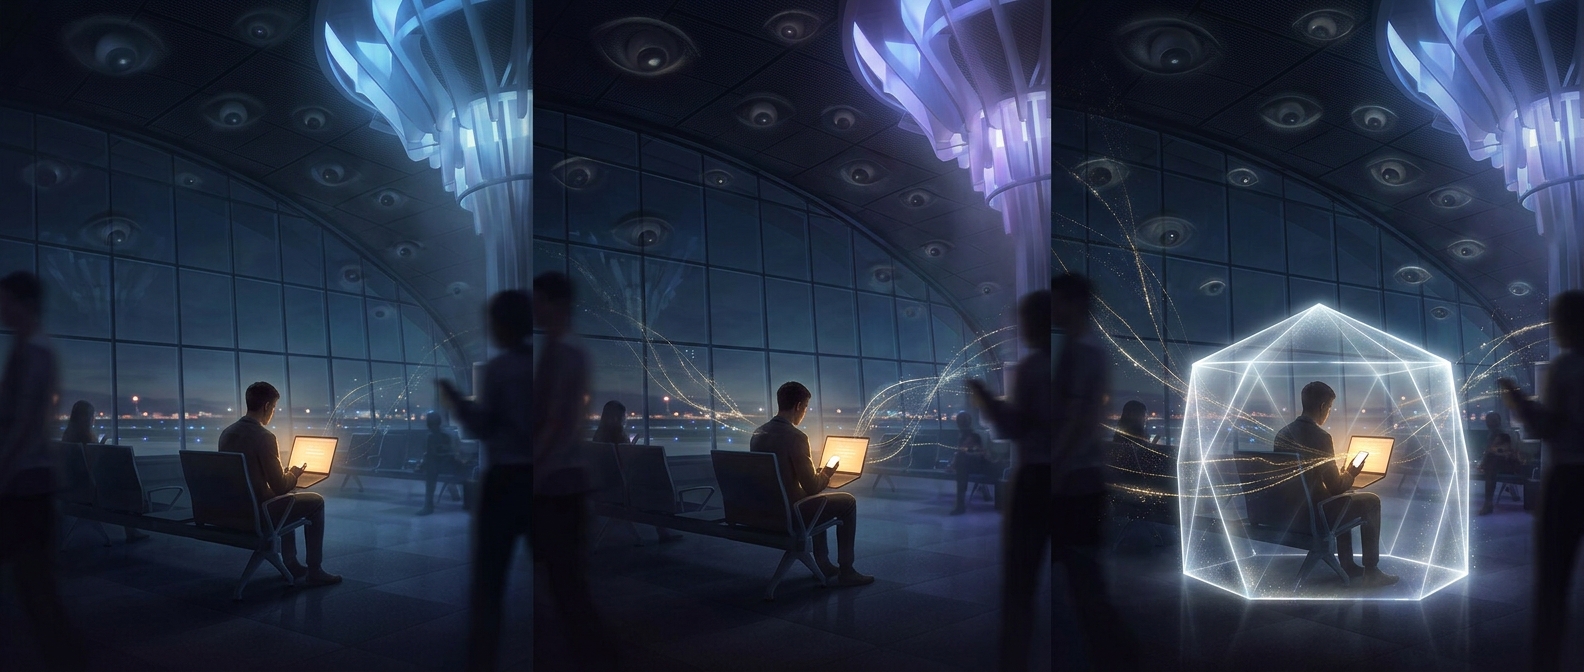
Создать такую сеть несложно: злоумышленник запускает собственную точку доступа и называет её почти так же, как официальную сеть аэропорта. Телефон или ноутбук может подключиться к ней по ошибке — особенно если устройство запоминает знакомые названия и подключается автоматически. В этот момент чужая точка становится промежуточным звеном между устройством и интернетом.
Через неё можно попытаться перенаправить запросы на поддельную страницу входа, например имитацию портала Wi-Fi, или заставить пользователя открыть фальшивый сайт. Если человек введёт там пароль, данные получит не аэропорт, а создатель сети. Иногда злоумышленник также может видеть, к каким интернет-адресам обращается устройство.
Что именно удаётся увидеть
Подключение к чужой сети не означает, что любой сайт сразу отдаёт свои пароли в открытом виде. Большинство современных сайтов использует HTTPS: шифрование, которое защищает содержимое страницы и введённые данные от чтения по пути. Но оно не спасает, если пользователь сам вводит пароль на поддельном сайте или игнорирует предупреждение браузера о небезопасном соединении. Кроме того, часть сведений о сетевой активности может оставаться видимой.
VPN создаёт зашифрованный туннель от устройства до VPN-сервиса, поэтому оператор точки доступа обычно не может прочитать проходящий внутри него трафик. Однако VPN не делает безопасной фальшивую страницу, на которой человек добровольно вводит свои данные, и не заменяет проверку адреса сайта.
Почему раздача с телефона помогает
При личной точке доступа вы сами контролируете сеть, к которой подключается устройство, вместо того чтобы выбирать среди похожих названий в аэропорту. Если приходится пользоваться общественным Wi-Fi, не подключайтесь автоматически к незнакомым сетям и не вводите учётные данные на странице, открывшейся только после подключения. Самая опасная часть атаки часто не сложная техника, а убедительное название сети и одна поспешно введённая комбинация логина и пароля.