Как авария превратила полёт бомбардировщика в цепочку отказов
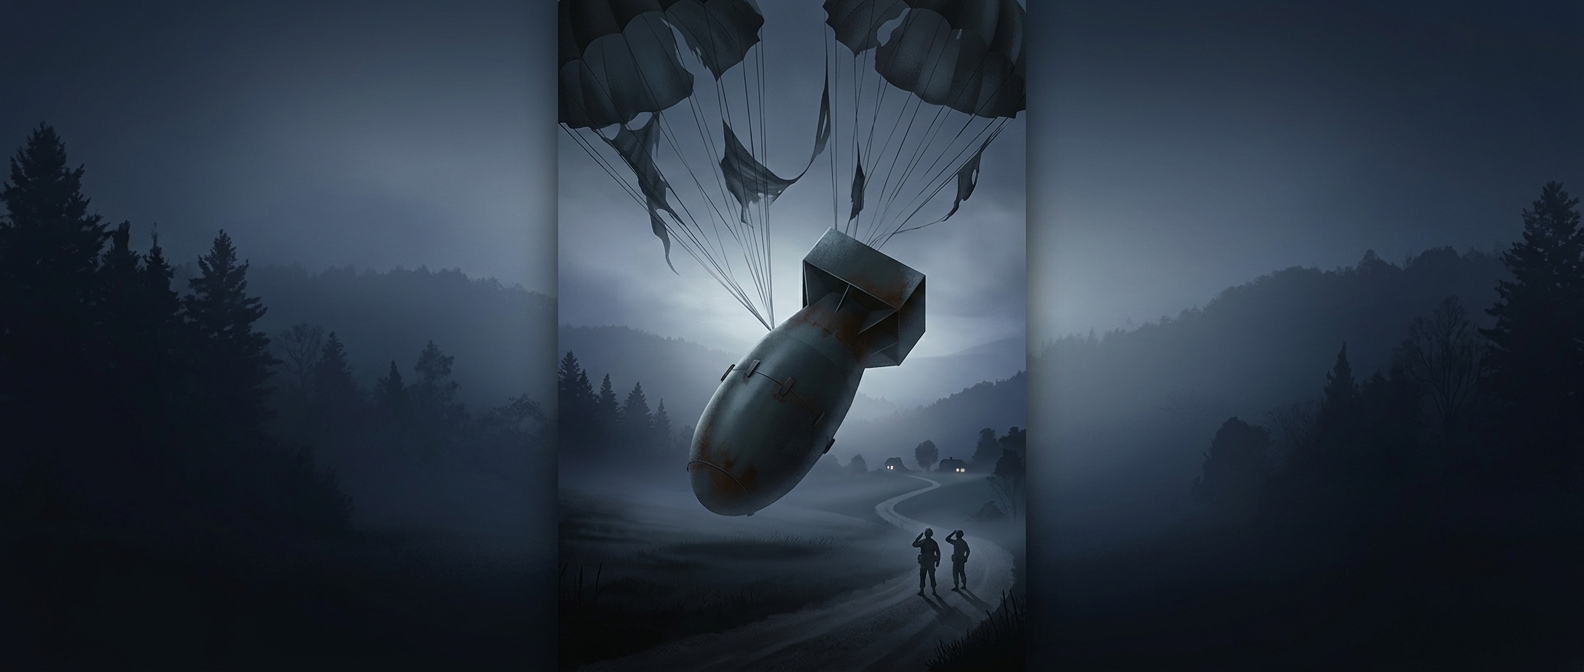
В январе 1961 года бомбардировщик B-52 разрушился в воздухе над Северной Каролиной. Две ядерные бомбы, которые он нёс, отделились от самолёта. Это была не намеренная атака: опасность возникла из-за аварии, а не из-за решения применить оружие.
Боеприпас не должен взрываться лишь от падения или удара. Между аварией и ядерным взрывом предусмотрены этапы взведения: механизмы должны распознать условия применения и привести в действие систему подрыва. Несколько предохранителей нужны именно затем, чтобы единичный сбой не стал катастрофой.
Последний барьер в цепи
У одной из бомб парашют раскрылся, и она опустилась на землю. Во время падения последовательно сработали три из четырёх механизмов, связанных со взведением. Однако система не завершила цепочку: последний низковольтный предохранитель не позволил запустить подрыв.
Низковольтный здесь означает, что речь шла о переключателе в электрической цепи управления, а не о самостоятельном «мини-взрыве». Его положение оставило бомбу безопасной, хотя остальные сработавшие устройства сделали ситуацию пугающе близкой к обратному исходу. Важно различать частичное взведение и ядерный взрыв: первое ещё не означает, что оружие сработает.
Почему история запомнилась
Этот случай показал одновременно уязвимость и смысл многоступенчатой защиты. Несколько независимых барьеров способны остановить аварию, но последовательность событий может пройти через большинство из них прежде, чем сработает последний. После происшествия бомбу извлекли; сам факт, что взрыва не произошло, не делает падение ядерного оружия безопасным.
В этой истории роль сыграл не эффектный внешний механизм, а обычный элемент электрической схемы. Именно поэтому главный урок не в том, что опасность была преувеличена, а в том, насколько критичным может оказаться один оставшийся барьер.