Как флешка пересекает границу сети
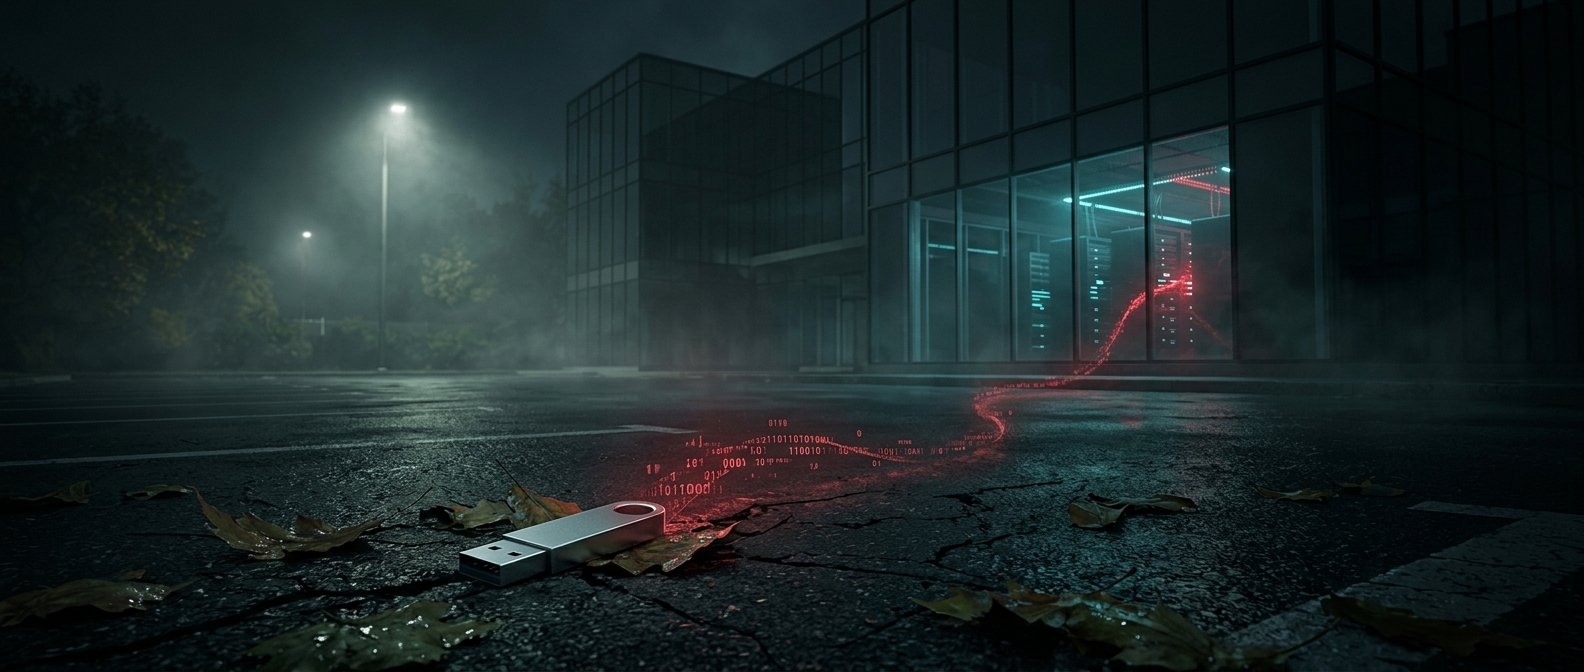
Межсетевой экран проверяет и ограничивает обмен данными между сетями, но не может остановить устройство, которое человек физически подключил уже внутри защищённого периметра. В этот момент обходной путь создаёт не сетевое соединение снаружи, а обычное действие сотрудника.
Само подключение накопителя не всегда означает заражение. Вредоносный файл должен быть запущен человеком, автоматически обработан системой или воспользоваться уязвимостью. Поэтому злоумышленники могут рассчитывать на любопытство: файл на флешке выглядит как документ, фотография или инструкция, а его название подталкивает открыть его.
Что происходит после запуска
Если вредоносная программа срабатывает, она получает доступ к тому компьютеру, на котором её запустили. Дальше последствия зависят от возможностей программы и прав пользователя: она может собирать данные, пытаться закрепиться в системе или искать доступные ресурсы. Если заражённый терминал связан с другими устройствами, риск может выйти за пределы одного компьютера. Защищённая сеть не становится автоматически открытой, но её граница уже не гарантирует безопасность от действий внутри неё.
Почему важны не только экраны
Такая атака использует сразу два слабых места: доверие к знакомому носителю и возможность подключать его к рабочим устройствам. Поэтому организации ограничивают использование внешних накопителей, проверяют их на выделенных устройствах и обучают сотрудников не открывать найденные носители. Эти меры не заменяют техническую защиту, а закрывают путь, который сетевой экран сам по себе контролировать не может.
Флешка на парковке опасна не тем, что умеет «пробивать» защиту на расстоянии, а тем, что человек может сам перенести её через физическую границу сети.